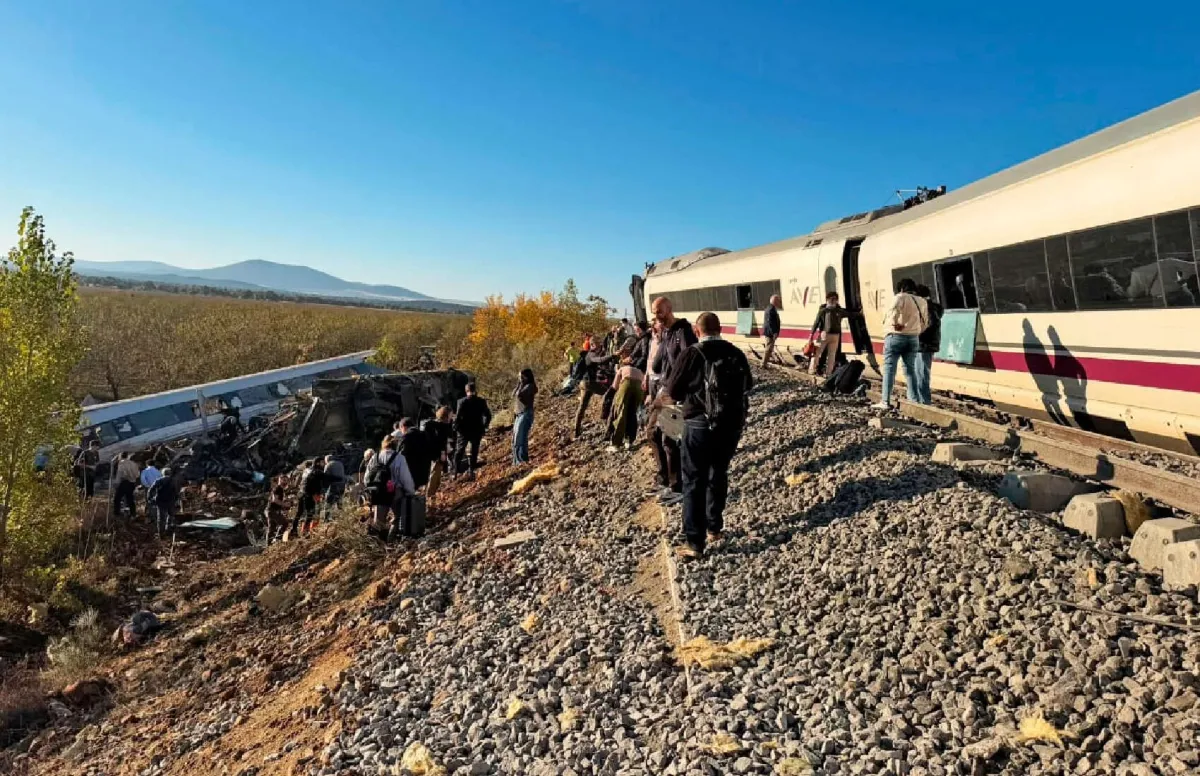
La tragedia ferroviaria de Urda no puede analizarse únicamente desde el momento en que dos trenes colisionaron. También exige mirar lo que ocurrió antes, cuando una avería en el sistema de seguridad LZB puso en jaque la circulación y activó una operación de emergencia que no consiguió devolver la protección tecnológica a la línea. La intervención de dos técnicos de Adif, que llegaron a la instalación a las 8.35 y lograron recuperar un módulo de transmisión dos minutos después, revela la dimensión de una crisis que ya estaba en marcha.
El problema no era simplemente restablecer una conexión informática. Se trataba de recuperar un sistema del que dependía la supervisión de los trenes en un tramo de 63 kilómetros. Y esa diferencia resulta fundamental para entender las responsabilidades que ahora debe esclarecer la investigación.
A las 8.31 se comunicó la incidencia que dejó fuera de servicio el LZB. Dos de los tres ordenadores de la central de Urda habían fallado, mientras los responsables del mantenimiento intentaban recuperar el funcionamiento con el único equipo que seguía operativo.
Los técnicos consiguieron reactivar un módulo de comunicación, pero no pudieron solucionar el problema de los ordenadores. La operación se desarrolló bajo la presión del centro de control de Atocha, que necesitaba recuperar cuanto antes la circulación.
Aquí aparece una cuestión que va más allá de la actuación de los dos operarios: ¿estaba preparado el sistema para responder a una avería de semejante gravedad sin depender de una intervención de emergencia tan limitada?
La redundancia informática sirve precisamente para evitar que un fallo individual comprometa una infraestructura completa. Si dos equipos dejan de funcionar y el tercero no permite recuperar las garantías de seguridad, es necesario examinar si los mecanismos de respaldo eran suficientes y si los protocolos contemplaban una situación de este tipo.
El problema no termina en los ordenadores: también afecta a las decisiones
La investigación deberá aclarar por qué, mientras el LZB permanecía fuera de servicio, se transmitieron instrucciones diferentes a los trenes afectados. Según la información conocida, a cinco convoyes se les indicó que reactivasen el sistema y avanzasen a velocidad normal, mientras que en otro caso se aplicó el procedimiento de circulación a la vista, con velocidades inferiores a 40 kilómetros por hora.


Esta diferencia constituye uno de los puntos más delicados del siniestro. Cuando falla un sistema de señalización, la seguridad no puede depender de interpretaciones distintas de una misma incidencia. La comunicación entre el centro de control, los responsables técnicos y los maquinistas debe ser inequívoca, especialmente cuando varios trenes comparten un corredor afectado.
Por eso, no basta con determinar qué ordenador falló. También hay que reconstruir quién autorizó cada instrucción, con qué información contaba y por qué se adoptaron criterios distintos ante una misma situación de riesgo.
Una tecnología en retirada que obliga a revisar responsabilidades
El caso adquiere todavía más relevancia porque el LZB se encontraba en proceso de sustitución por el sistema ERTMS, implantado progresivamente entre 2021 y 2026. Su retirada estaba prevista para comienzos de 2027. Sin embargo, seguía siendo una pieza esencial para garantizar la circulación en determinados tramos.
Adif ha reconocido que el sistema registró 170 caídas durante este año, una cifra que obliga a preguntarse si las incidencias recurrentes recibieron la atención y las medidas correctoras necesarias. Que una tecnología tenga fecha de caducidad no reduce la obligación de mantenerla en condiciones de seguridad mientras siga prestando servicio.
La investigación también tendrá que establecer si existían advertencias previas, qué medidas se adoptaron para evitar nuevas interrupciones y si los recursos humanos y técnicos destinados a resolver averías eran adecuados.
Los dos operarios llegaron a Urda para reparar una instalación y acabaron enfrentándose a una situación que superaba su capacidad de intervención inmediata. La responsabilidad, por tanto, no puede reducirse a lo que consiguieron o dejaron de conseguir aquellos técnicos. La cuestión de fondo está en cómo se diseñó, mantuvo y gestionó una infraestructura de la que dependía la seguridad de cientos de viajeros.
La tragedia exige respuestas concretas: qué falló, quién decidió cómo circular y por qué los protocolos no garantizaron una respuesta uniforme ante la pérdida del sistema de seguridad. Sin esclarecer esas tres cuestiones, cualquier explicación sobre Urda será necesariamente incompleta. @mundiario