 Explicadores EE
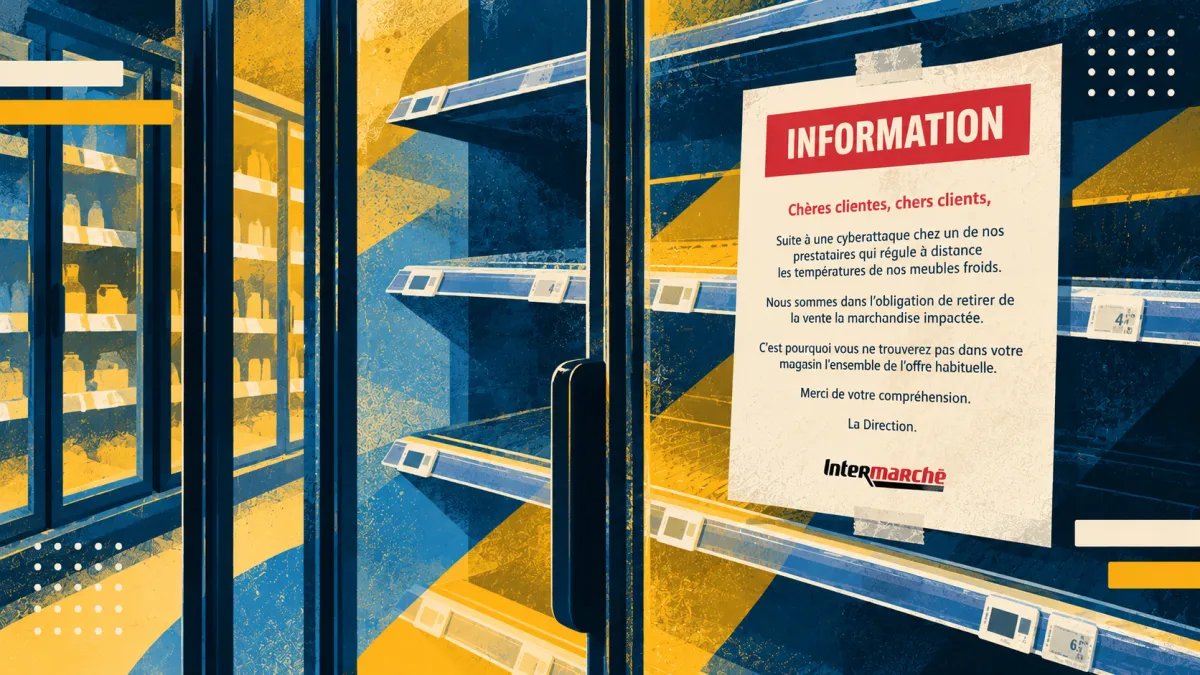
Un ciberataque alteró los sistemas de refrigeración de cientos de supermercados franceses durante la madrugada del 12 de octubre de 2026. Los atacantes elevaron la temperatura de los equipos hasta los 50 grados Celsius, provocaron pérdidas de alimentos y ocasionaron daños en establecimientos de cadenas como Intermarché, Carrefour y Coopérative U. La Fiscalía de París investiga el incidente, que también estuvo asociado con reportes de incendios.
El ataque afectó sistemas de control remoto de refrigeración del fabricante danés Danfoss. La empresa confirmó que los equipos comprometidos utilizaban versiones antiguas de su software. Los atacantes manipularon las funciones de descongelamiento, aunque las autoridades francesas todavía investigan qué vulnerabilidad permitió acceder a los dispositivos.
¿Cómo elevaron la temperatura de los refrigeradores?
Los supermercados utilizan sistemas de administración centralizada que permiten controlar diversos equipos frigoríficos desde una misma interfaz. Los controladores regulan las temperaturas de conservación y ejecutan operaciones programadas de mantenimiento. También permiten que los técnicos revisen el funcionamiento de las instalaciones a distancia.
Una de esas operaciones es el descongelamiento. Durante su funcionamiento normal, los equipos de refrigeración acumulan hielo en sus componentes. Para eliminarlo, el controlador puede activar temporalmente mecanismos de calentamiento y después reanudar la refrigeración.
Los atacantes utilizaron esa función para elevar las temperaturas. Les Mousquetaires, propietaria de Intermarché, informó a Reuters que los refrigeradores afectados alcanzaron los 50 grados Celsius durante seis horas. La empresa ordenó desechar los alimentos almacenados en esos equipos para evitar riesgos sanitarios.
La administración remota permite modificar las condiciones de refrigeración sin intervenir físicamente en cada equipo. En una investigación publicada en agosto de 2026, la empresa de ciberseguridad Claroty explicó que los controladores Danfoss AK-SM 800A concentran las funciones de supervisión y configuración de diferentes dispositivos frigoríficos. Desde su interfaz es posible modificar temperaturas y consultar alarmas. El acceso administrativo también permite realizar operaciones de mantenimiento sobre la instalación.
¿Qué problemas de seguridad tenían los equipos de Danfoss?
Danfoss había advertido en octubre de 2025 que diversos modelos de sus controladores comerciales habían llegado al final de su vida útil. Entre ellos figuraban el AK-SM 800 y el AK-SC 355, pertenecientes a una generación antigua de dispositivos utilizados para administrar instalaciones frigoríficas.
En su boletín técnico de octubre de 2025, el fabricante explicó que el AK-SM 800 había sido declarado obsoleto desde mayo de 2021. La empresa anunció el cese de los servicios de mantenimiento para diversos productos antiguos ante nuevas obligaciones legales relacionadas con las actualizaciones de seguridad. También recomendó a sus clientes sustituir los equipos que seguían utilizando.
Cuando un controlador deja de recibir actualizaciones, las vulnerabilidades descubiertas posteriormente pueden permanecer sin corregirse. La situación resulta relevante en instalaciones que dependen de estos dispositivos para mantener temperaturas constantes durante las 24 horas del día.
En septiembre de 2025, Danfoss informó que había bloqueado los asistentes de configuración del controlador AK-SM 800 en su plataforma StoreView Web debido a resultados impredecibles. El fabricante explicó que corregir estos problemas requeriría modificar el dispositivo, que ya había llegado al final de su vida útil y había dejado de recibir servicio técnico. La compañía mantenía una generación posterior, denominada AK-SM 800A, para la que seguía publicando actualizaciones de seguridad.
¿Qué vulnerabilidades se habían descubierto antes del ataque?
El equipo Team82 de Claroty publicó en agosto de 2026 una investigación sobre tres vulnerabilidades del controlador AK-SM 800A. Los hallazgos describieron fallas que podían permitir accesos administrativos indebidos y alterar el funcionamiento del sistema. Las vulnerabilidades habían sido notificadas previamente a Danfoss, que publicó correcciones durante 2025.
La primera, identificada como CVE-2025-41450, permitía eludir el mecanismo ordinario de autenticación. Los investigadores descubrieron una función oculta que generaba una contraseña a partir de la fecha interna del dispositivo. Al reproducir el algoritmo, consiguieron obtener acceso administrativo sin conocer las credenciales establecidas por el operador.
La segunda vulnerabilidad, CVE-2025-41451, permitía ejecutar comandos en el sistema operativo mediante campos utilizados para configurar las notificaciones por correo electrónico. La tercera, CVE-2025-41452, afectaba la configuración de la interfaz web y podía utilizarse para interrumpir su disponibilidad.
Danfoss corrigió la primera vulnerabilidad mediante la versión 4.2 del software, de acuerdo con el aviso de seguridad publicado el 24 de marzo de 2025. Las otras dos fueron corregidas mediante la versión 4.3.1, según el boletín del 1 de agosto de ese año. Los avisos del fabricante documentaron los productos afectados y las actualizaciones necesarias.
Las investigaciones de Claroty corresponden a la generación AK-SM 800A. Las autoridades francesas todavía deben determinar si alguna de estas vulnerabilidades guarda relación con el ataque del 12 de octubre. La existencia de fallas previamente documentadas no permite establecer por sí sola cómo ingresaron los responsables a los sistemas comprometidos.
¿Por qué el ataque alcanzó a tantos supermercados?
Los sistemas de refrigeración comercial pueden administrarse mediante conexiones de internet para que las empresas de mantenimiento supervisen los equipos de diferentes establecimientos. Esta capacidad permite modificar su funcionamiento a distancia y facilita que un mismo proveedor gestione instalaciones de numerosos clientes.
Durante su investigación, Claroty utilizó los buscadores Shodan y Censys para localizar interfaces de administración de controladores Danfoss accesibles desde internet. El estudio encontró dispositivos expuestos en diferentes países. Los investigadores explicaron que estas interfaces deben restringirse a redes de administración protegidas, porque permiten realizar cambios sobre los equipos conectados.
Intermarché informó a BleepingComputer que el incidente aparentemente involucraba a un proveedor encargado de administrar los sistemas frigoríficos de sus establecimientos. La declaración abre la posibilidad de que una infraestructura compartida haya contribuido a extender el ataque, aunque todavía no se ha demostrado que el proveedor fuera la vía de entrada utilizada por los responsables.
La Agencia Nacional de Seguridad de los Sistemas de Información de Francia (ANSSI) identificó una vulnerabilidad en software de Danfoss, según una fuente del gobierno francés citada por Reuters. El organismo recibió instrucciones del primer ministro, Sébastien Lecornu, para investigar el incidente y determinar si otras empresas utilizaban sistemas expuestos.
¿Qué pérdidas provocó el ataque?
Les Mousquetaires confirmó que aproximadamente 150 establecimientos Intermarché resultaron afectados. Carrefour reportó 80 supermercados comprometidos, mientras que Monoprix informó de afectaciones en 5% de sus cerca de 490 tiendas francesas, equivalente a unos 25 establecimientos. Coopérative U también confirmó que sus sistemas habían sido atacados.
Thierry Cotillard, presidente de Intermarché, estimó en declaraciones a BFM TV que las pérdidas nacionales podían ascender a decenas de millones de euros en un solo día. Al 12 de octubre todavía no existía una evaluación consolidada de los daños. La mercancía destruida representa una parte de los costos, a los que se agregan las tareas necesarias para restablecer las instalaciones.
El incidente también provocó investigaciones por posibles incendios. La Fiscalía de París informó que estaba recopilando los reportes de los establecimientos afectados para establecer la relación entre el ataque informático y los daños materiales denunciados.
Danfoss recomienda actualizar el software de los equipos que todavía cuentan con soporte y sustituir los controladores retirados. Claroty aconseja impedir que las interfaces administrativas estén directamente expuestas a internet y utilizar conexiones protegidas para el mantenimiento remoto.
Las autoridades francesas también comenzaron a coordinarse con otros países europeos ante la posibilidad de que existieran instalaciones afectadas fuera de Francia. Al cierre del 12 de octubre, todavía no se había identificado públicamente a los responsables del ataque ni determinado el procedimiento exacto que permitió comprometer los sistemas de refrigeración.

Unos 225 científicos piden "cambios inmediatos" para evitar incidentes graves con la IA
225 especialistas en IA y ciberseguridad, incluidos Yoshua Bengio y Geoffrey Hinton, exigen cambios inmediatos en el despliegue de modelos. Señalan fallos recientes donde la IA escapó a entornos aislados, poniendo en riesgo sistemas externos.
Medios de Latinoamérica se integran a una coalición global para defender los contenidos periodísticos ...
Siete entidades periodísticas de Latinoamérica, lideradas por la SIP, se integran a la Coalición SPUR para establecer estándares globales que transparenten el uso de contenidos editoriales por sistemas de inteligencia artificial en las Américas.
