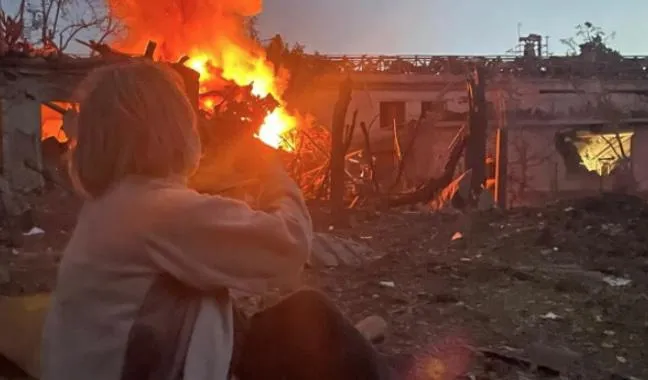

Hackers vulneran las aplicaciones de alerta de emergencia en Ucrania y Rusia con falsas advertencias de ataques nucleares

El canal de alerta de ataques aéreos de Ucrania confirmó en una publicación en redes sociales que “personas no autorizadas” habían vulnerado la aplicación
Durante la noche, cundió el pánico entre la población de Ucrania y Rusia después de que las aplicaciones de alerta de emergencia fueran pirateadas con falsas advertencias de ataques nucleares.
El canal de alerta de ataques aéreos de Ucrania confirmó en una publicación en redes sociales que “personas no autorizadas” habían vulnerado la aplicación y que el servicio había sido suspendido temporalmente.
Según informaron las autoridades, la aplicación, que los ucranianos utilizan a diario para recibir alertas sobre inminentes ataques con misiles y drones rusos, fue finalmente restablecida tras hacer afirmaciones alarmantes sobre altos niveles de radiación y ataques químicos en Kiev.

Las publicaciones, plagadas de faltas de ortografía y escritas en ruso, mencionaban al grupo de hackers Hitcore. Mash, un canal ruso de Telegram vinculado a los servicios de seguridad del país, afirmó haber hablado con representantes del grupo, quienes se atribuyeron la responsabilidad del ataque.
Una de las falsas alarmas decía que Rusia había lanzado un misil hipersónico Oreshnik, capaz de transportar una ojiva nuclear, y que se había declarado una alerta nuclear en toda Ucrania.

«La aplicación de alerta aérea parece haber sido objeto de influencia enemiga», declaró posteriormente la fuerza aérea ucraniana en un comunicado. «¡No existe ninguna amenaza de radiación! ¡Mantengan la calma y sigan nuestras actualizaciones en nuestro canal!».
Las autoridades emitieron comunicados indicando que la situación estaba bajo control y afirmaron que todas las alertas públicas, incluidas las sirenas antiaéreas, funcionaban correctamente.
Horas más tarde, funcionarios del Ministerio de Situaciones de Emergencia de Rusia informaron que su aplicación móvil también había sido víctima de un ciberataque masivo que provocó falsas alertas sobre armas nucleares.

Los rusos recibieron una falsa advertencia de que se habían lanzado ojivas nucleares contra todo el país y se les instó a almacenar alimentos para tres semanas y a refugiarse en sus sótanos.
Sin embargo, el ministerio restó importancia al impacto, afirmando que no se trataba de uno de sus principales canales de alerta pública, sino de una fuente de información complementaria
Un mensaje falso, revisado por Reuters, ni siquiera intentaba parecer un anuncio oficial, sino que estaba plagado de coloquialismos, palabrotas y calificaba a Rusia de “pantano”.
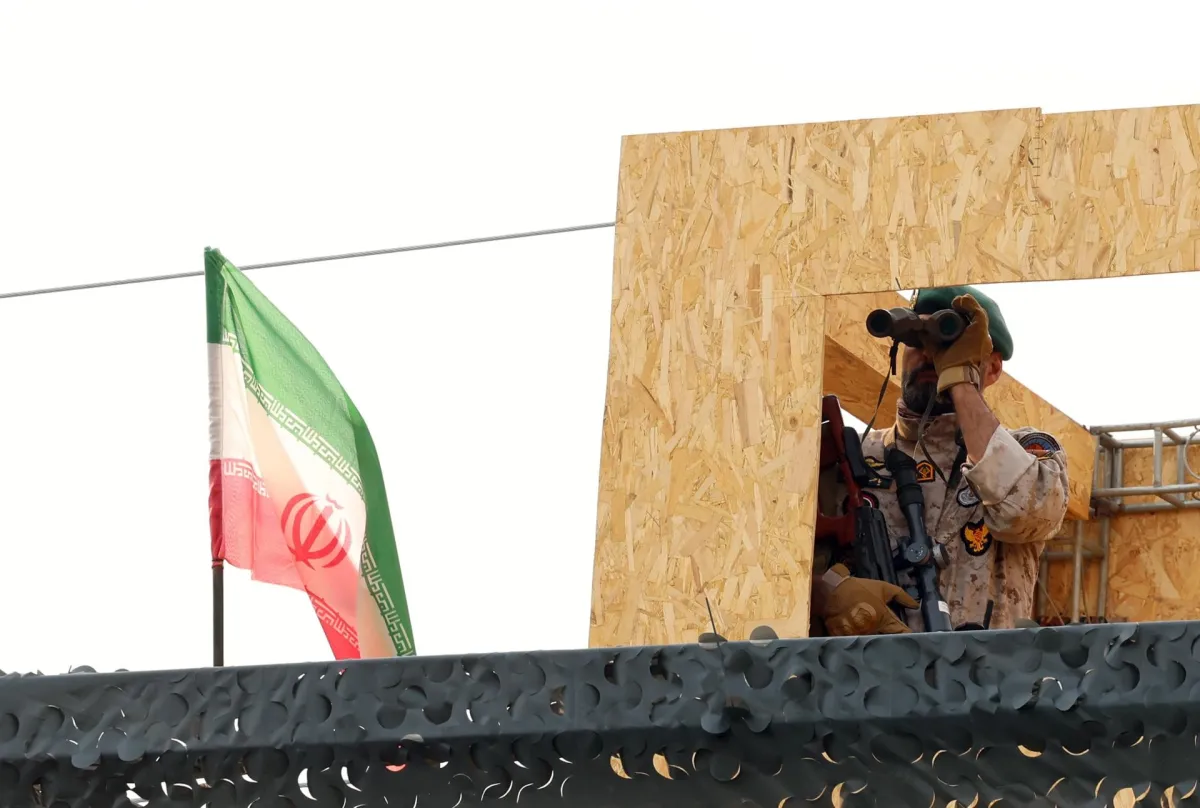
Irán va por conversaciones de paz y plantea reapertura en Ormuz: ‘Pelota está en el campo de EU’
Irán abre puerta al diálogo líder supremo autoriza negociaciones y plantea reabrir el Estrecho de Ormuz. El crudo Brent cae un 6% a $106/barril ante la calma geopolítica con EU e Israel tras amenazas electorales.
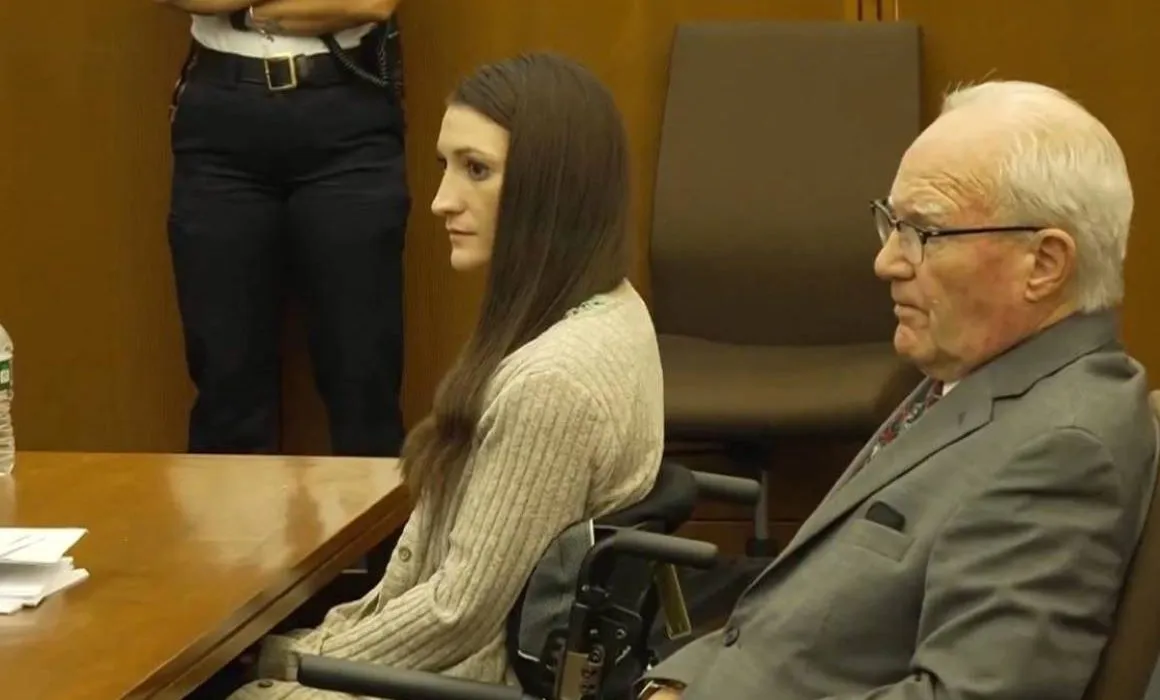
Pide Lindsay Clancy desestimar cargos por la muerte de sus hijos
Lindsay Clancy compareció este lunes 2 de noviembre ante el Tribunal Superior del condado de Plymouth para solicitar la desestimación de los tres cargos de asesinato por la muerte de sus hijos en enero de 2023, bajo el argumento constitucional contra el dob...
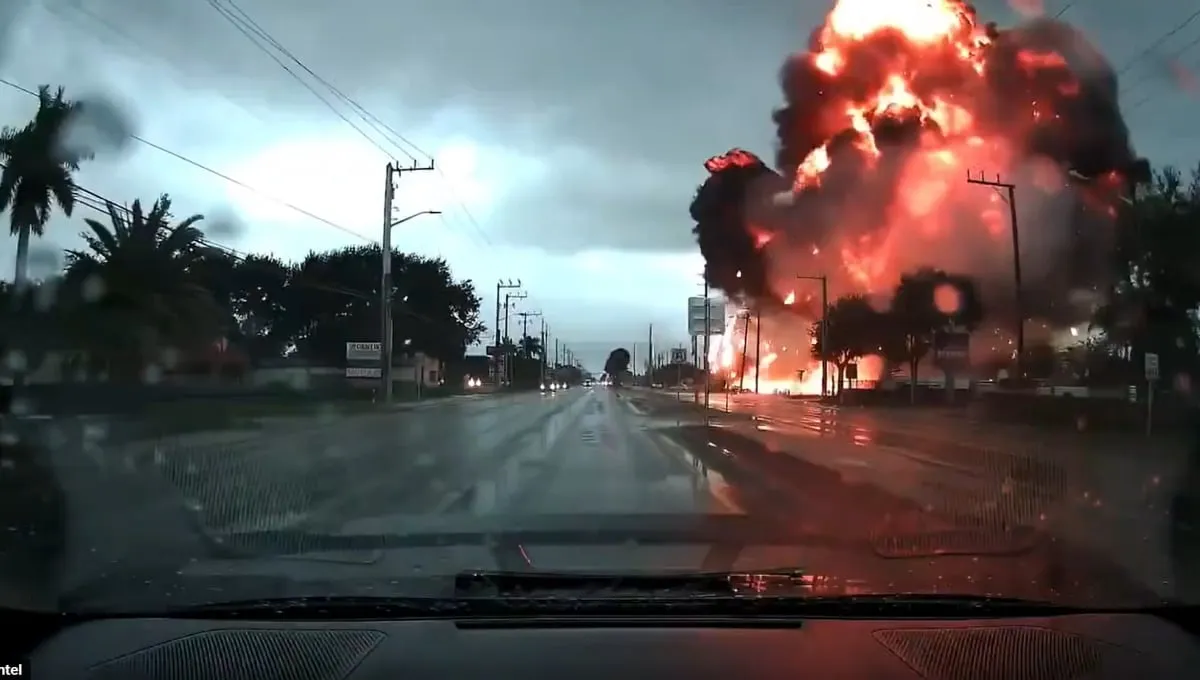
(AUDIO) ‘¡Acabó el tiempo, vamos a morir!’: El llamado de auxilio del jet previo a estrellarse en Florida
El audio del accidente aéreo en Florida muestra a Nathalia Gadelha Filgueiras, piloto de 20 años, gritando '¡Vamos a estrellarnos!' antes de que un Learjet se desplomara descendiendo a 22 mil pies por minuto.
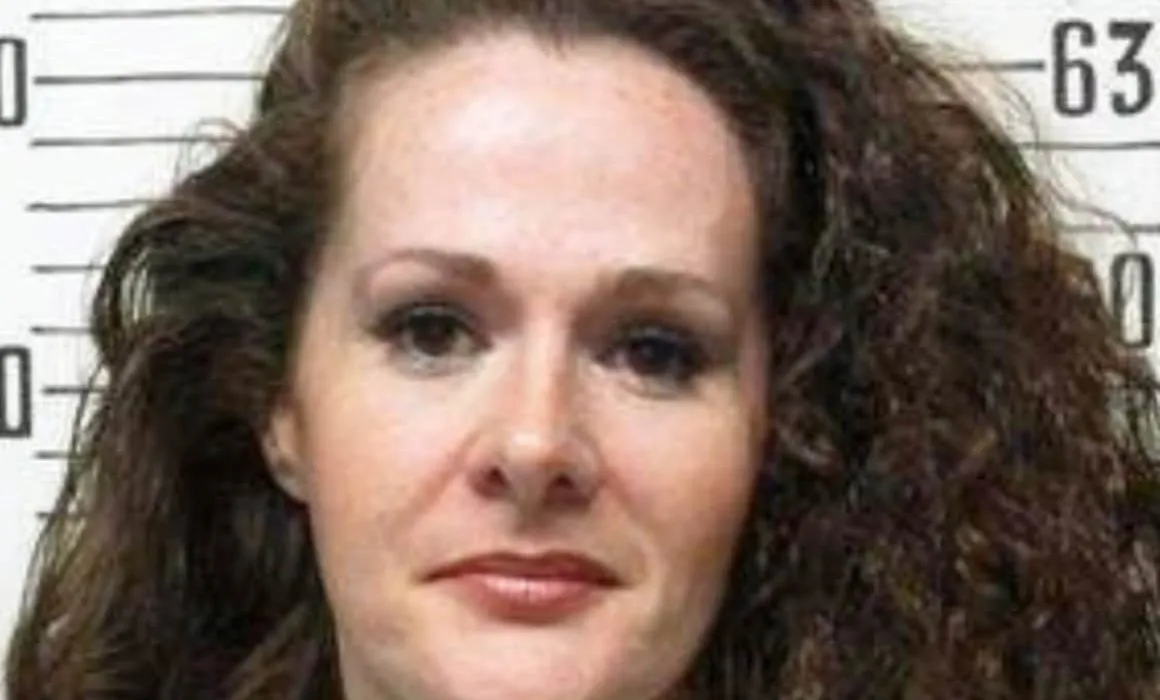
Exigen conmutar pena de muerte de Christa Pike tras fallo de ejecución
Tras sobrevivir un intento fallido de ejecución por inyección letal, organizaciones y líderes religiosos en Tennessee piden al gobernador Bill Lee conmutar la pena de muerte de Christa Pike por cadena perpetua sin libertad condicional. La solicitud se forma...