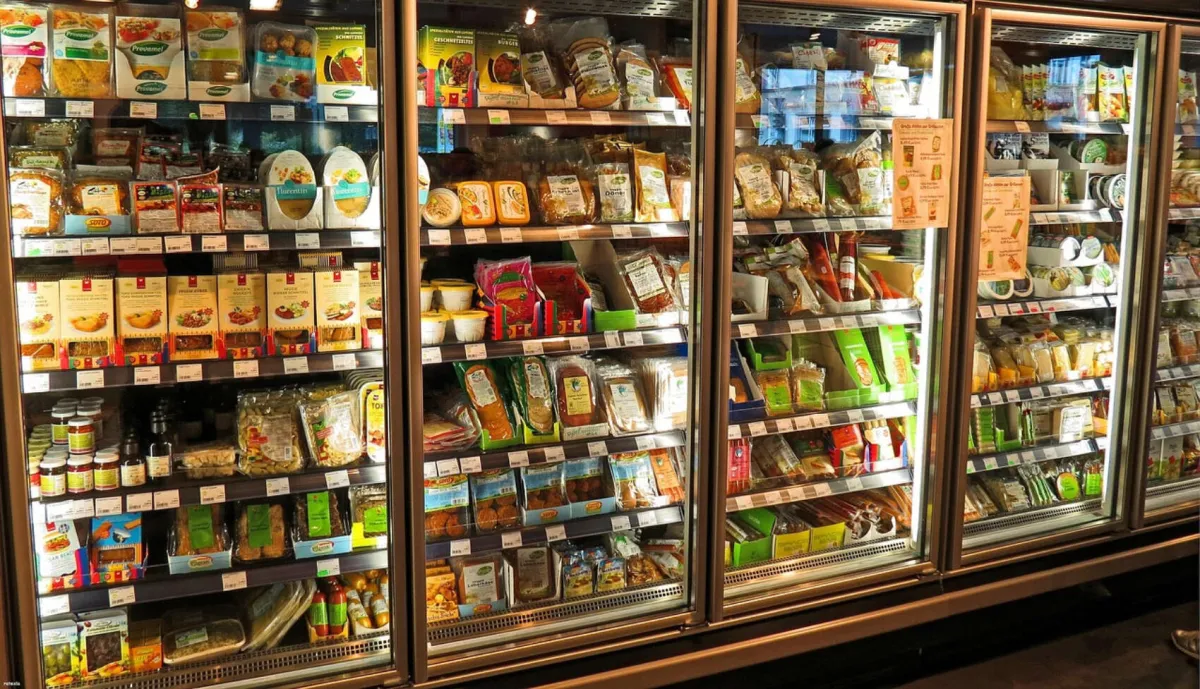
Los frigoríficos de los supermercados ya no son simples electrodomésticos industriales que mantienen los alimentos a baja temperatura. Forman parte de una infraestructura digital que permite controlar desde una plataforma central cientos de equipos repartidos por distintas tiendas. Esa conexión facilita el mantenimiento, reduce el consumo energético y permite detectar averías antes de que se pierda la mercancía. Pero también introduce una vulnerabilidad: si alguien consigue acceder al sistema de gestión, puede alterar su funcionamiento sin necesidad de entrar físicamente en el establecimiento.
Los recientes ciberataques registrados en Bélgica, Suecia, Irlanda, Países Bajos, Finlandia, Estonia y Luxemburgo han demostrado las consecuencias de esa dependencia tecnológica. En Bélgica, alrededor de 40 supermercados Delhaize, al menos 15 establecimientos Carrefour y cinco tiendas Spar comunicaron incidencias en sus sistemas de refrigeración. También resultaron afectados comercios de otros países, incluidas carnicerías y pequeñas tiendas de barrio.
El resultado directo de esta situación fue la alteración de las temperaturas, la retirada preventiva de productos y pérdidas económicas que, según las informaciones difundidas, alcanzaron cifras de gran relevancia. A modo de ejemplo, el responsable de una tienda Delhaize en Hoeilaart estimó pérdidas de unos 100.000 euros en mercancía, sin incluir los costes derivados del cierre temporal del establecimiento. Este episodio, lejos de ser un incidente tecnológico menor, expone de manera contundente hasta qué punto la digitalización de actividades esenciales puede trasladar los riesgos del entorno digital a la alimentación, la logística y la actividad económica cotidiana.
Esta conexión responde principalmente a razones operativas, ya que los grandes supermercados disponen de numerosos frigoríficos, vitrinas refrigeradas, cámaras de conservación y congeladores. Dado que cada equipo necesita mantener unas condiciones específicas y funcionar de manera coordinada para evitar pérdidas de alimentos, los establecimientos utilizan controladores centralizados en lugar de depender exclusivamente de revisiones presenciales. Estos sistemas reciben información constante de sensores, regulan el funcionamiento de los equipos y supervisan temperaturas, compresores, ciclos de desescarche y alarmas; de este modo, cuando detectan cualquier anomalía, pueden avisar automáticamente al personal responsable o a la empresa encargada del mantenimiento.
La conexión remota también permite que los técnicos diagnostiquen problemas y modifiquen determinados parámetros sin necesidad de desplazarse a cada tienda. Al respecto, Danfoss —uno de los principales proveedores de tecnología de refrigeración— señala que esta capacidad puede reducir entre un 15 % y un 30 % las visitas técnicas innecesarias. La ventaja económica de este sistema resulta evidente, ya que implica menos desplazamientos, reparaciones más rápidas y una menor probabilidad de que una avería pase inadvertida durante horas.
Además, los registros automáticos de temperatura facilitan la trazabilidad y el cumplimiento de las obligaciones de seguridad alimentaria, puesto que, en lugar de depender únicamente de comprobaciones manuales, los supermercados pueden conservar un historial digitalizado de todas las condiciones de almacenamiento.


La tecnología también permite optimizar el consumo eléctrico, ajustar los ciclos de desescarche y detectar equipos que funcionan de manera ineficiente. En un sector donde la refrigeración representa una parte importante del gasto energético, la supervisión centralizada tiene consecuencias directas sobre los costes de explotación.
Cómo consiguieron los atacantes manipular las temperaturas
Los sistemas industriales de refrigeración utilizan controladores informáticos que reciben instrucciones y ejecutan funciones concretas, por lo que, si un atacante consigue acceder a ellos, puede aprovechar las propias herramientas del equipo para modificar su funcionamiento. Para lograrlo, no siempre necesita instalar un programa malicioso complejo; en determinados casos, basta con obtener acceso a la interfaz de gestión y alterar parámetros legítimos, tales como activar ciclos de descongelación, cambiar temperaturas, detener compresores o desactivar las alarmas de seguridad.
La empresa belga Sabcobel, responsable de gestionar instalaciones de refrigeración de Delhaize, explicó que algunos evaporadores fueron puestos en modo de desescarche. Ese procedimiento, que normalmente sirve para eliminar la acumulación de hielo, provoca un aumento de temperatura si se activa de forma indebida o permanece funcionando cuando no corresponde.
Su director ejecutivo, Stephan Moelans, confirmó a la agencia Belga que se trataba de un ciberataque y que la compañía trabajó durante la noche para desconectar de la red los equipos afectados. También señaló que, después del incidente registrado en Francia en octubre, habían comenzado a reforzar la protección de las instalaciones, aunque algunos equipos necesitaban modificaciones físicas y no bastaba con actualizar el software.
Las temperaturas alcanzadas variaron según los establecimientos y las informaciones publicadas. Algunas tiendas comunicaron registros de hasta 50 grados, mientras que otros medios informaron de valores todavía superiores en determinados equipos. La consecuencia más inmediata fue la necesidad de retirar alimentos cuya conservación ya no podía garantizarse. Aunque un producto no presente alteraciones visibles, una interrupción de la cadena de frío puede comprometer su seguridad. Por eso, las empresas optaron en numerosos casos por desechar o apartar mercancía en lugar de asumir el riesgo de venderla.
La dimensión geográfica de los incidentes es uno de los aspectos más relevantes. En Bélgica, además de Delhaize, Carrefour y Spar, se notificaron problemas en establecimientos de carnicería. En Suecia, las cadenas ICA y Coop confirmaron incidencias en algunas tiendas. En Finlandia se detectaron problemas en supermercados K, mientras que en Irlanda 13 establecimientos SuperValu comunicaron un incidente que afectaba a un modelo concreto de refrigerador.
En Países Bajos, Danfoss informó de ataques contra los sistemas de al menos 17 empresas, principalmente carnicerías y pequeños comercios, al tiempo que se comunicaron problemas similares en establecimientos de Estonia y Luxemburgo. Si bien la coincidencia temporal y el uso de metodologías idénticas apuntan a una campaña dirigida contra equipos y configuraciones de refrigeración conectados, la información disponible hasta el momento no permite atribuir todos los incidentes a un único grupo ni confirmar que exista un solo responsable detrás de los ataques. Por lo tanto, las investigaciones de las autoridades y de los fabricantes siguen siendo indispensables para determinar si hubo una misma infraestructura criminal, una vulnerabilidad de software compartida o una serie de accesos independientes.
El precedente más cercano se produjo el 12 de octubre en Francia, donde cientos de supermercados sufrieron alteraciones en sus sistemas de refrigeración. La repetición de episodios en diferentes países europeos ha llevado a las empresas y a las agencias nacionales de ciberseguridad a examinar posibles fallos comunes.
Qué pueden hacer los supermercados para proteger sus sistemas
Una investigación publicada en octubre por la empresa de ciberseguridad Forescout ayuda a entender la magnitud potencial de este problema, tras identificar mediante Shodan un total de 12.976 servicios de gestión de refrigeración expuestos en 6.017 direcciones IP de 99 países y territorios. El análisis detectó que muchos de esos servicios pertenecían a sistemas XWEB de Copeland y Dixell, así como a equipos StoreView de Danfoss, de los cuales el 80 % utilizaba un firmware anterior a la versión que corregía las vulnerabilidades conocidas. Puedes consultar más información en el sitio web de Forescout.
Estas cifras requieren una precisión importante: que un sistema aparezca expuesto en internet no significa que haya sido pirateado. Sí indica que puede ser accesible desde el exterior y que, si presenta fallos de seguridad o credenciales débiles, constituye un objetivo potencial.
Forescout señala además un problema organizativo. La propiedad de los equipos, el mantenimiento del software y la administración de la conexión pueden estar repartidos entre el supermercado, el fabricante, el contratista y el departamento informático. Cuando nadie tiene una visión completa de la instalación, resulta más difícil identificar qué dispositivos están expuestos y quién debe corregir sus vulnerabilidades.
Las recomendaciones de Forescout y de los fabricantes se centran en reducir la exposición de los controladores y controlar quién puede acceder a ellos. La primera medida consiste en evitar que los sistemas de refrigeración estén directamente accesibles desde internet. Los técnicos deberían conectarse mediante redes privadas o herramientas seguras de acceso remoto, con permisos limitados y supervisados.
También es necesario sustituir los equipos que ya no reciben actualizaciones, cambiar las contraseñas predeterminadas, utilizar credenciales individuales y activar la autenticación multifactor siempre que sea posible. Los registros de actividad permiten identificar quién ha modificado una configuración y en qué momento se produjo el cambio.
Otra medida fundamental es separar las redes que controlan la refrigeración de las utilizadas para las operaciones ordinarias del supermercado. De esa manera, una intrusión en un sistema informático administrativo no debería proporcionar automáticamente acceso a los equipos industriales.
La respuesta también requiere protocolos de emergencia: alarmas independientes, comprobaciones de temperatura, procedimientos para desconectar equipos comprometidos y acuerdos con proveedores de transporte frigorífico para conservar mercancía cuando se produzca una avería o un ataque.
Los ataques contra los frigoríficos demuestran que la ciberseguridad ya no afecta únicamente a bancos, administraciones públicas o empresas tecnológicas, sino que también alcanza a aquellas infraestructuras físicas de las que depende el funcionamiento diario de la economía. Si bien la refrigeración conectada aporta ventajas reales y permite gestionar instalaciones complejas con mayor eficiencia, cuando un sistema informático tiene la capacidad de modificar la temperatura de cientos de equipos, su protección deja de ser una cuestión secundaria del departamento tecnológico. En ese punto, la seguridad informática pasa a formar parte integral tanto de la seguridad alimentaria como de la propia continuidad del negocio. @mundiario